Segurança completa para servidores Linux
Remova malware, monitore ameaças, resolva incidentes e implante serviços de segurança de nível profissional. Licenciamento simples e acessível: você escolhe pelo número de contas e pronto. Compatível com cPanel, DirectAdmin, Plesk e servidores standalone.
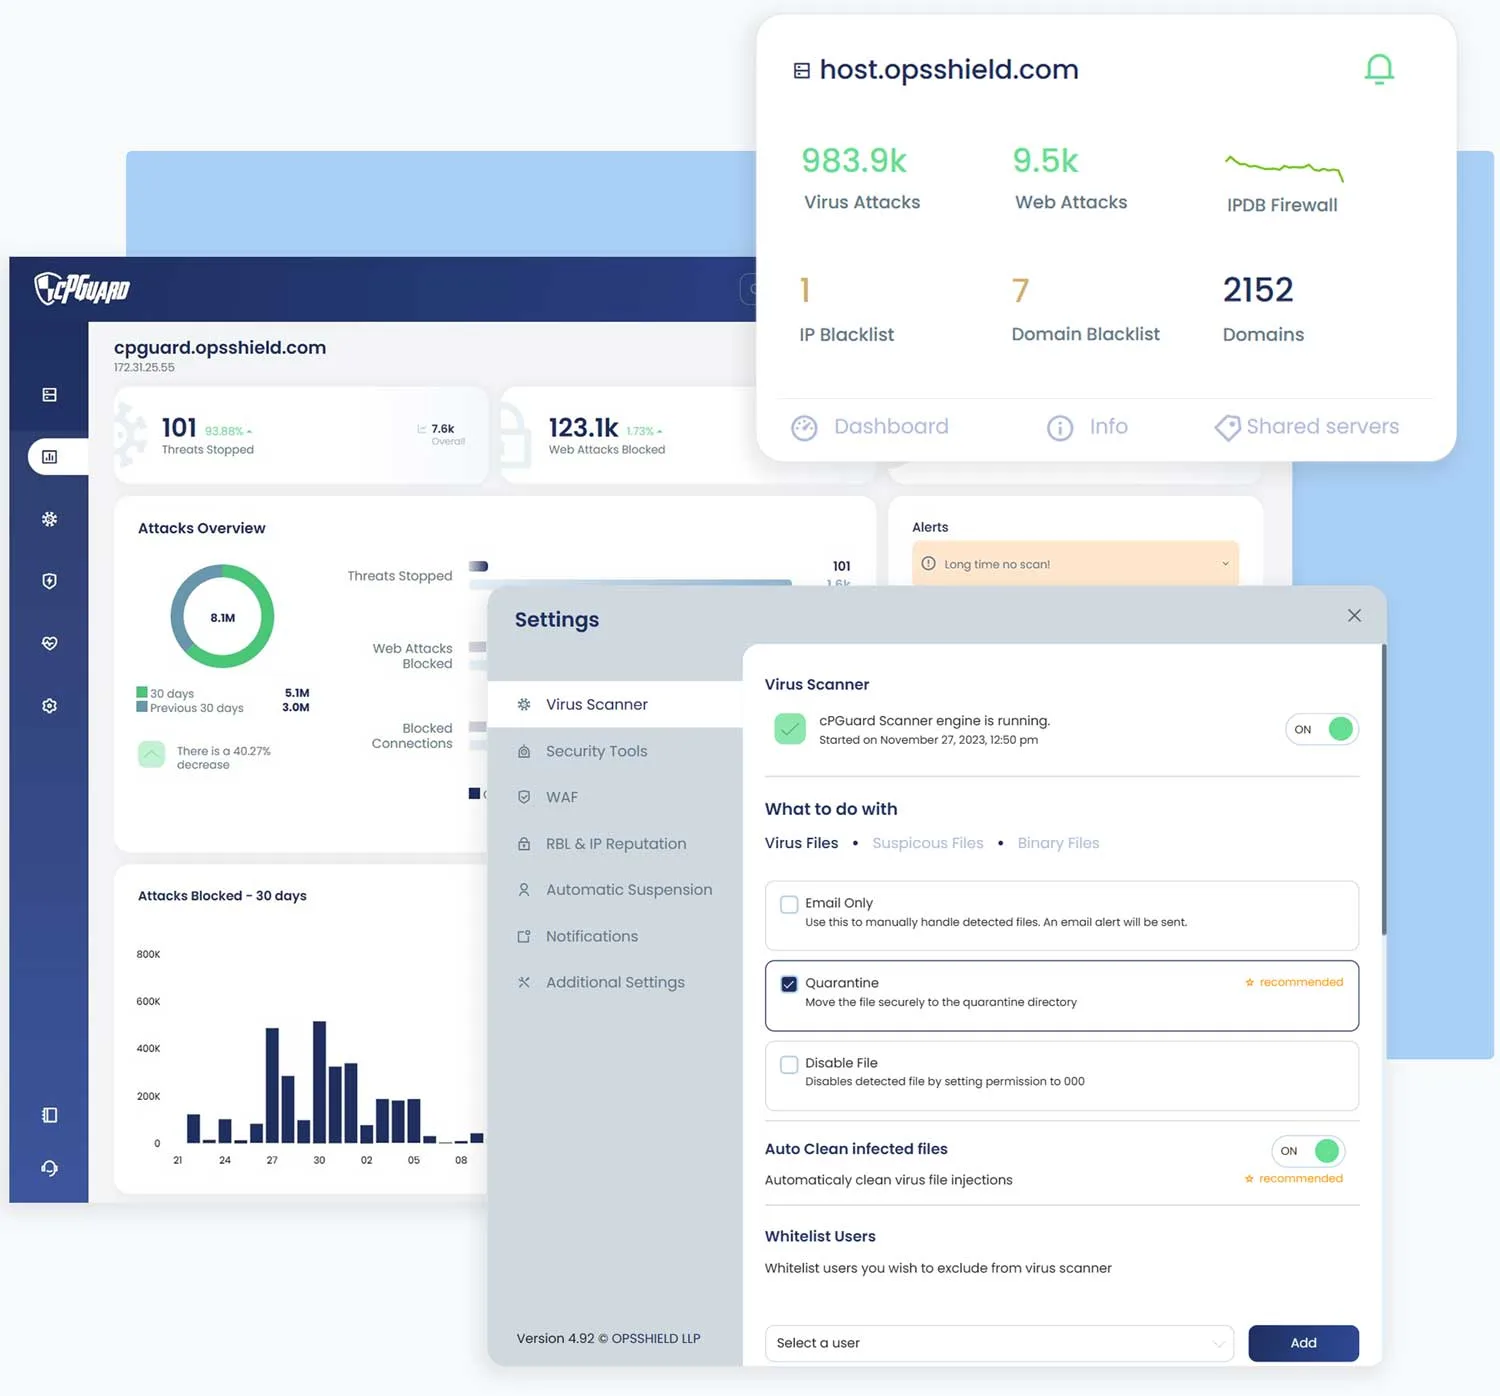
Tudo em uma única suíte
Detecção, proteção e relatórios integrados em um único sistema com painel centralizado.
Malware Scanner
Detecção e limpeza automáticas
Firewall
nftables, DoS, SYN flood, GeoIP
WAF
ModSecurity e regras comerciais
IPDB
Lista de IPs abusivos em tempo real
Anti-bots
Força bruta e bots maliciosos
Dashboard
Gestão centralizada
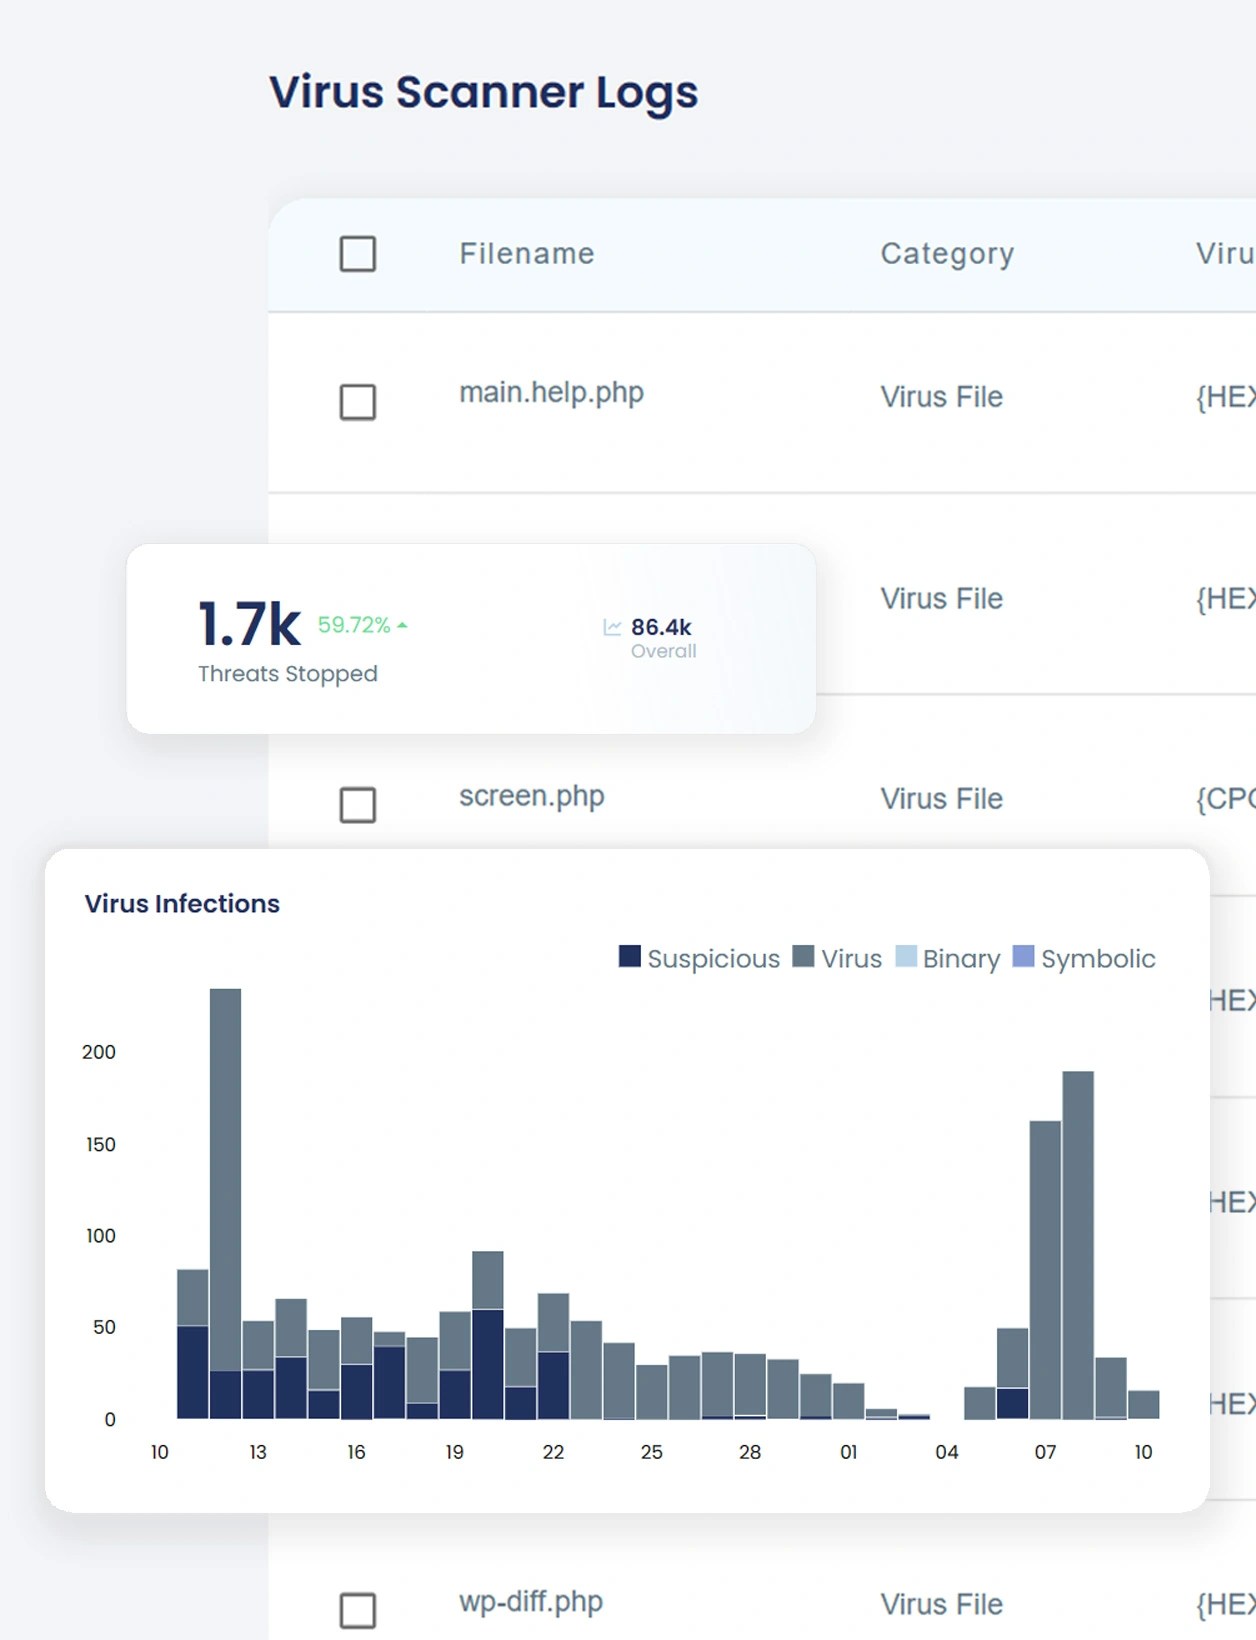
Malware Scanner
Antivírus rápido e poderoso com limpeza de arquivos infectados. O cPGuard atua como defesa automática contra malware com detecção de ameaças, symlinks, binários e padrões suspeitos. Serviços em segundo plano com baixo uso de recursos, mesmo em servidores pequenos.
Antivírus inteligente em tempo real
Algoritmos de análise de código para detectar vírus, malware, spyware, redirecionamentos e symlinks no WordPress e em outras plataformas CMS.
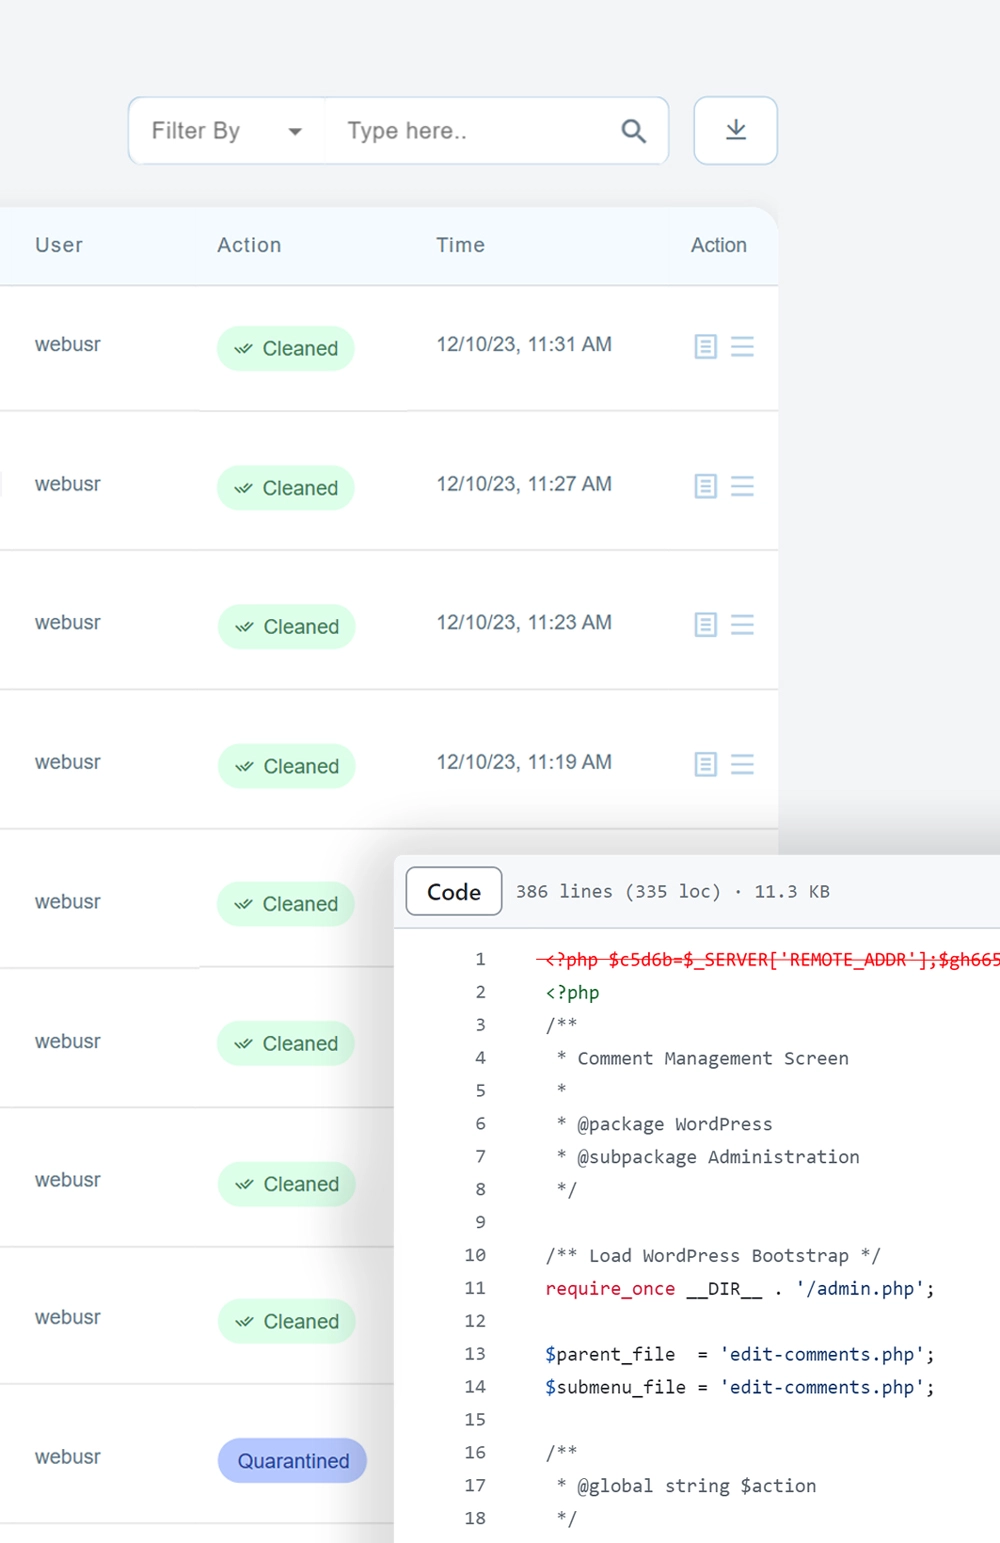
Limpeza automática de arquivos infectados
Mantém seu site online limpando injeções de vírus em WordPress, Joomla, OpenCart e arquivos do núcleo do CMS.
Varreduras e reverificações personalizadas
Revise arquivos modificados nas últimas 24 horas ou na semana; execute varreduras manuais para que nada fique sem verificação.
Altamente configurável
UI e CLI avançados: diretórios a monitorar, whitelists de usuários e arquivos, bancos de dados personalizados e mais.
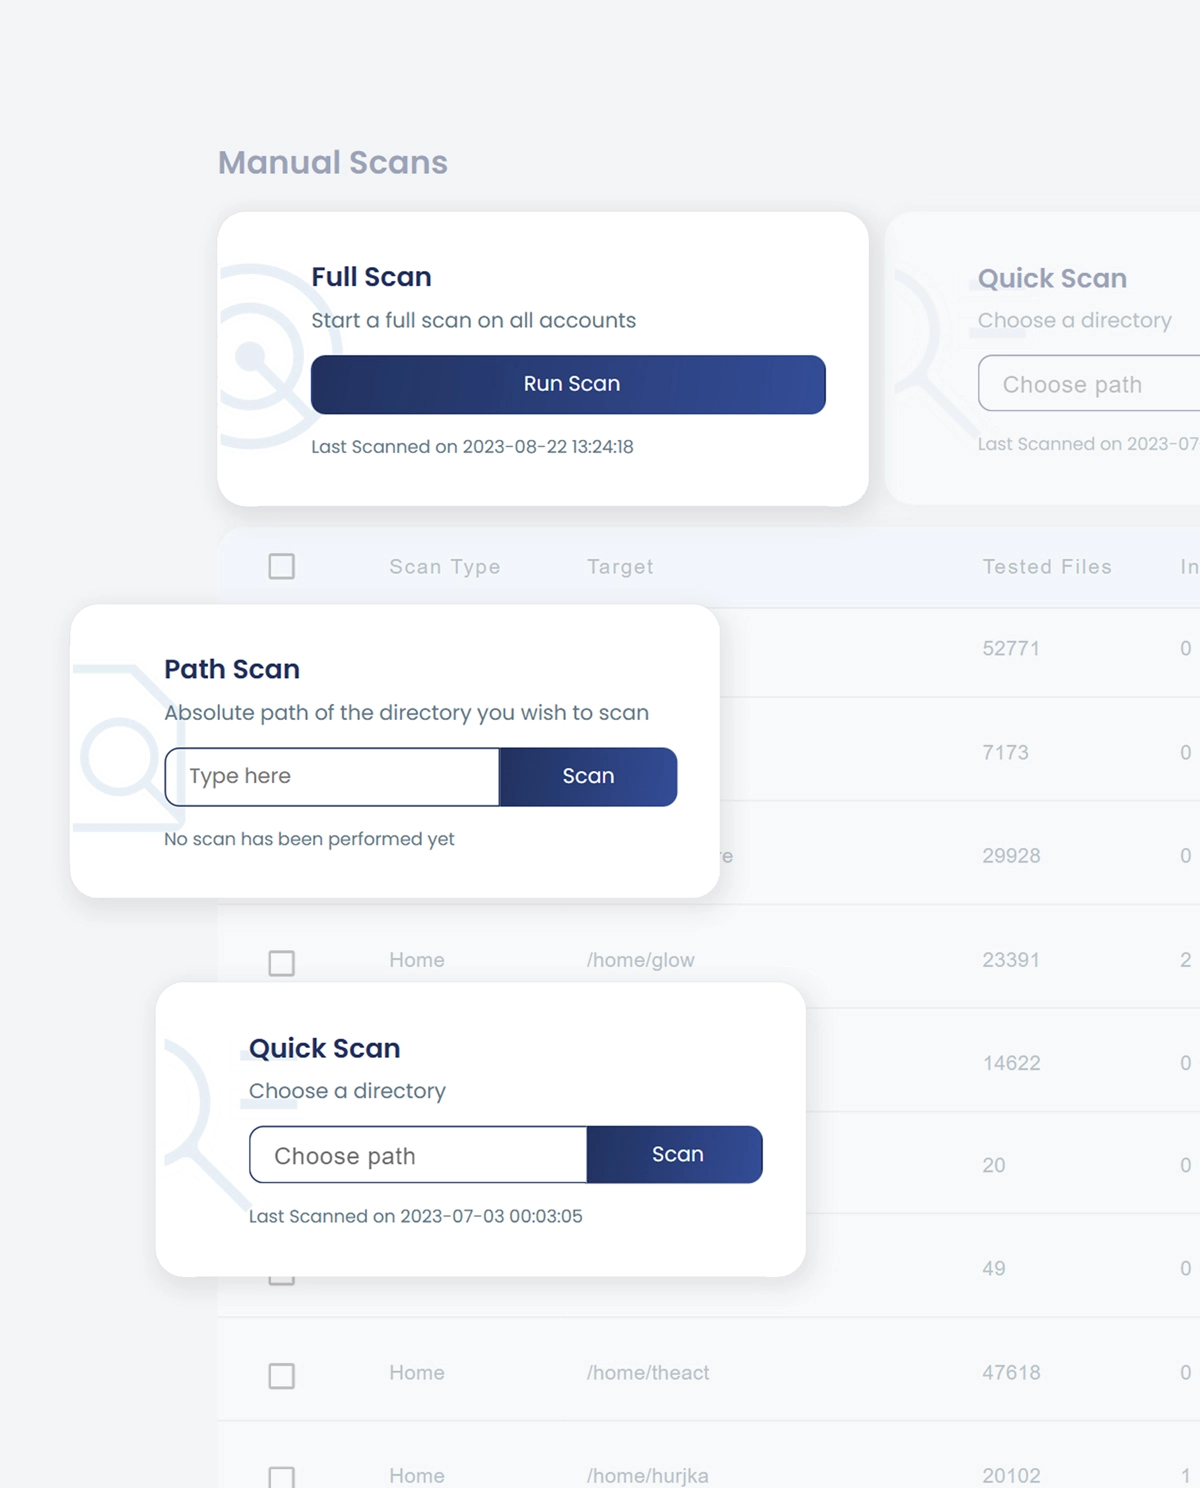
Módulos avançados de detecção
Além da varredura de arquivos, o cPGuard inclui módulos que detectam, previnem e mitigam ameaças em todo o ambiente.
AI Scanner
Modelos de machine learning que detectam padrões suspeitos que scanners por assinatura costumam deixar passar.
Database Scanner
Varre bancos de dados WordPress em busca de injeções ocultas usadas em phishing, malware e reinfecções persistentes.
CMS Threats (CVE)
Inteligência CVE para detectar plugins, temas e núcleos vulneráveis; alertas ou atualizações automáticas para ajudar a prevenir exploits.
Firewall avançado
Baseado em nftables, otimizado para velocidade e escalabilidade. Inclui bans temporários, filtros de porta, regras por país, proteção DoS e SYN flood em um único sistema unificado com overhead mínimo.
Proteção DoS de origem única
Bloqueio imediato de tráfego malicioso para manter o servidor estável durante ataques de um único IP.
Whitelist com IA e menos falsos positivos
Reconhece fontes confiáveis para que o tráfego legítimo não seja bloqueado.
Bloqueio de bots e crawlers abusivos
Combate ondas de tráfego de bots e crawlers usando IPDB, mantendo o servidor responsivo.
Proteção contra SYN Flood
Bloqueia floods TCP SYN maliciosos permitindo a passagem do tráfego legítimo.
Filtragem de portas e protocolos
Regras TCP/UDP granulares por porta, direção e protocolo para reduzir a superfície de ataque.
Bloqueio GeoIP
Permita ou negue tráfego por país ou região para reduzir acessos não autorizados.
IPDB: lista de IPs abusivos
Lista em tempo real de endereços IP associados a atividade maliciosa: ataques web, força bruta, spam, DDoS, varredura de portas, distribuição de malware e mais.
Inteligência coletiva em tempo real
A lista é alimentada por dados de ataques de muitos servidores, parceiros e terceiros. Algoritmos geram e refinam a lista em tempo real, pontuando IPs e reduzindo falsos positivos para que usuários legítimos não sejam afetados.
Menor carga no servidor
Reconhecimento imediato de bots, atacantes e fontes problemáticas; o bloqueio com ipset/iptables ocorre no nível do sistema, antes que o tráfego chegue ao servidor web, reduzindo carga e risco.
Firewall de aplicações web
Regras ModSecurity baseadas em pesquisa real, testes de penetração e ambientes de produção. Regras pensadas para aplicações PHP que oferecem filtragem avançada e proteção contra intrusão.
- Regras ModSecurity otimizadas. SQL injection, XSS, inclusão local/remota de arquivos, vulnerabilidades de upload, ataques zero-day, web shells.
- Patches de vulnerabilidades de CMS. Proteção para WordPress, Joomla e OpenCart contra vulnerabilidades de plugins e temas, ataques XML-RPC e outras ameaças.
- Regras genéricas Apache e PHP. Filtragem e proteção contra intrusão para aplicações PHP em ambientes de hosting compartilhado.
- Proteção em tempo real. As regras atuam como um escudo, bloqueando ameaças antes que cheguem ao site. Regras comerciais Malware.Expert.
Proteção contra força bruta e bots maliciosos
Um ambiente integrado em que detecção de ameaças, proteção e relatórios acontecem de forma simultânea e coordenada.
Captcha nas páginas de login
Protege logins de WordPress, Joomla, OpenCart e URLs personalizadas contra força bruta e ataques de dicionário. Captcha DNS de um cluster externo reduz a carga no seu servidor.
Proteção contra força bruta em CMS
Interrompe ataques distribuídos antes que derrubem o seu site.
Bloqueio de bots maliciosos e user-agents
Protege contra atividade automatizada maliciosa; economiza recursos e largura de banda.
Reputação, segurança e otimização
Ferramentas para monitorar a reputação do servidor, proteger contra ameaças ocultas e otimizar a configuração de segurança e firewall.
Domain Reputation
Verifica cada domínio no Google Safe Browsing. Alertas antecipados de domínios comprometidos para você agir e proteger SEO e a reputação do servidor.
DNSBL / RBL
Monitoramento RBL: verifica IPs do servidor em listas negras DNS em tempo real. Ajuda a evitar que e-mails legítimos sejam marcados como spam ou rejeitados.
Processos suspeitos e Lynis
Detecta e encerra processos ocultos, miners, bots e scripts de spam. O Lynis executa auditorias de segurança e recomenda etapas de hardening e conformidade.
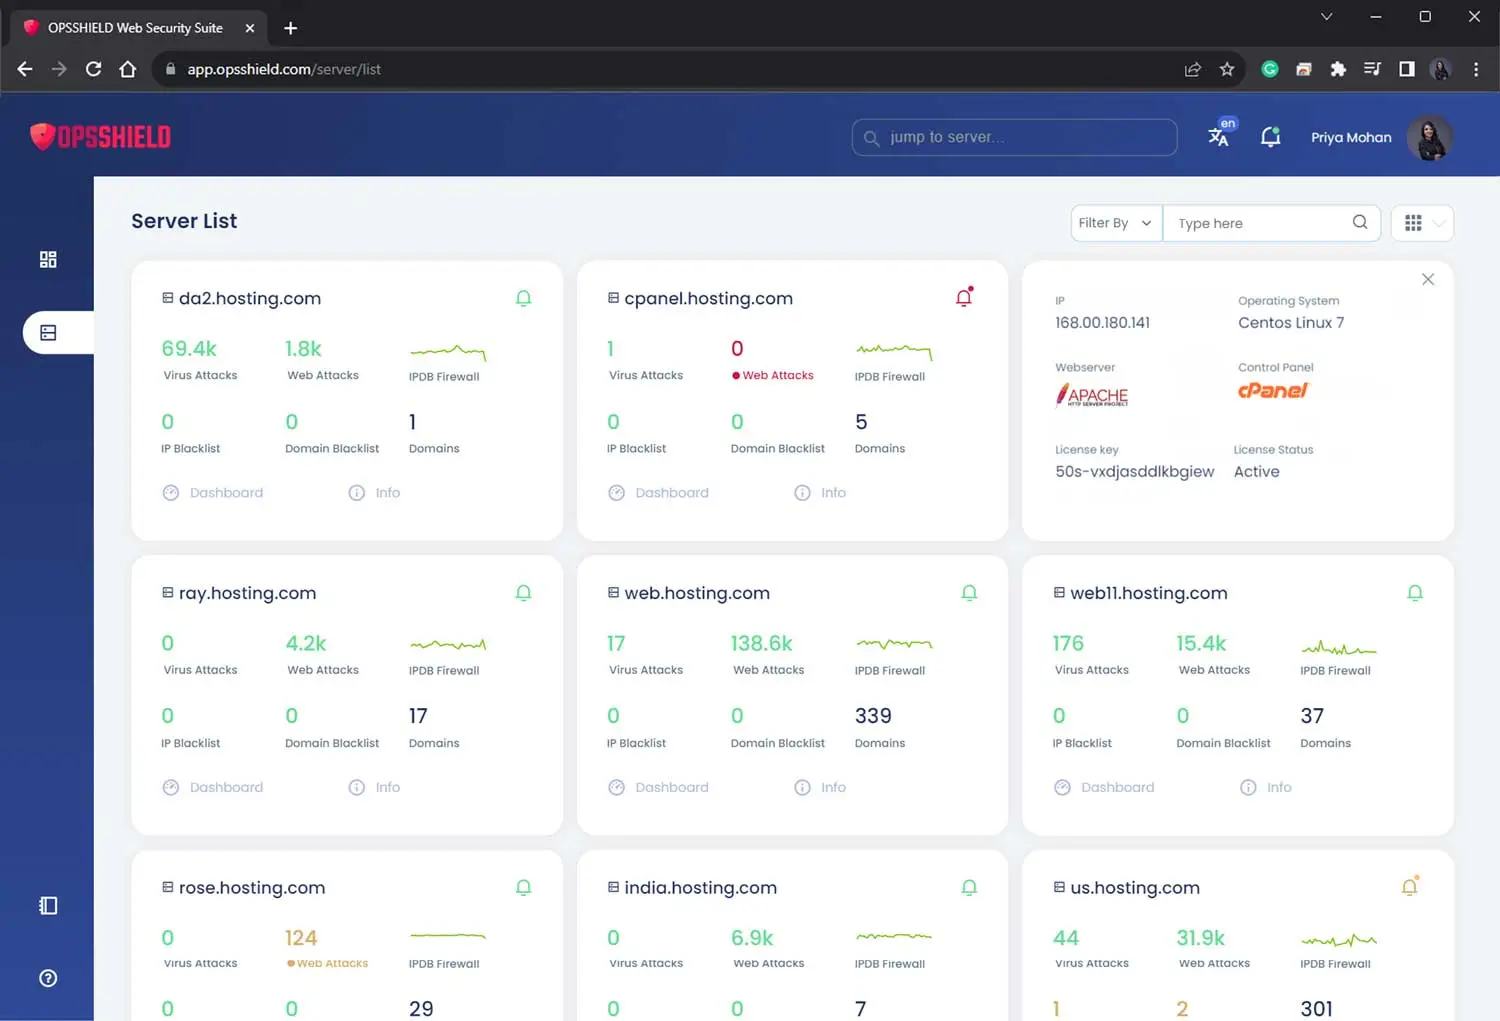
Dashboard central
Gerencie todos os seus servidores em uma única interface: alterne entre servidores, revise detalhes, relatórios e eventos, ajuste configurações e execute ações em massa. Adicione e compartilhe servidores com outros usuários com facilidade.
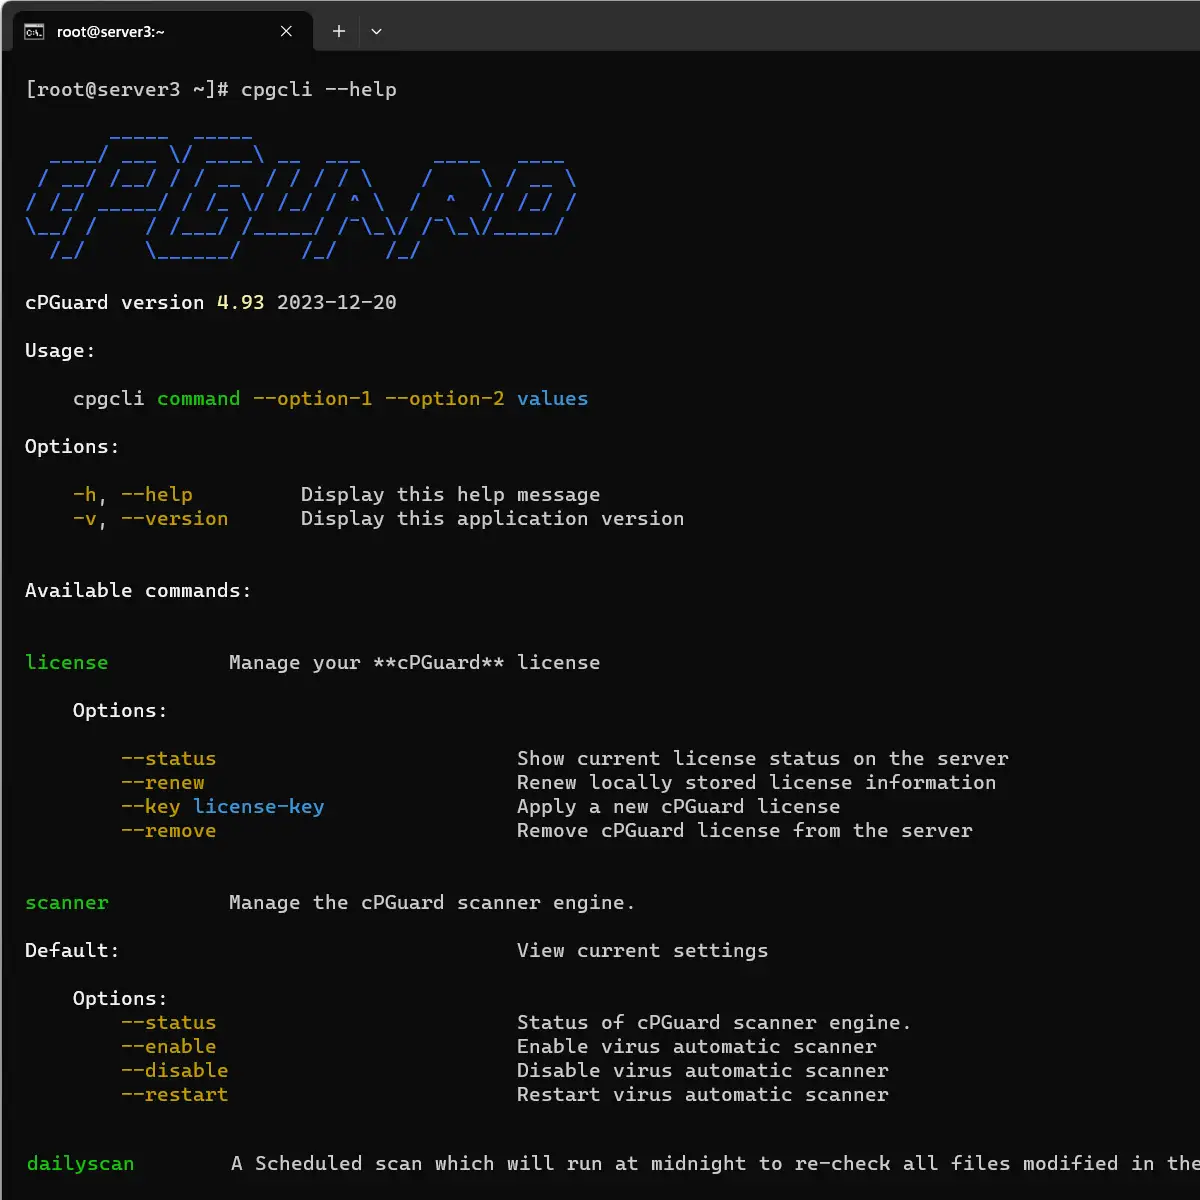
CLI poderosa
A interface de linha de comando oferece controle avançado: configure e use o cPGuard sem interface gráfica. Experimente cpgcli --help no seu servidor com cPGuard instalado.
Mais recursos
Visão geral de outros recursos incluídos com o cPGuard.
Suspensão automática de contas
Suspensão imediata quando critérios de ameaça são atendidos; minimiza danos e propagação.
Bloqueio por país
Permita ou negue solicitações por país ou região.
SRBL e filtragem de spam
Impede que o spam chegue ao servidor de e-mail e consuma recursos.
Monitoramento de spam
Analisa filas de e-mail e reporta scripts potencialmente abusivos.
Monitoramento de processos
Detecta e mitiga malware e scripts de mineração em tempo real.
WordPress wp-cron
Otimiza a execução do wp-cron para melhor uso de recursos.
Substituição de arquivos do núcleo do CMS
Substitui arquivos do núcleo e plugins infectados por versões limpas de um CDN.
Bloqueio de upload PHP
Impede o upload de scripts PHP por formulários em código inseguro.
Integridade do WordPress
Verificação periódica de arquivos críticos sem intervenção manual.
Relatório diário de segurança
Resumo diário para você priorizar e manter o controle do ambiente.
Varredura diária/semanal
Reverificação automática de arquivos modificados em 24 horas ou durante a semana.
Instalação em minutos
Implante com scripts automatizados nos principais painéis e distribuições. Suporte a CentOS, RHEL, CloudLinux, Ubuntu, Rocky, Alma, Debian e Amazon Linux, com ou sem painel.
 cPanel/WHM
 DirectAdmin
 Plesk
 CyberPanel
 InterWorx
 Enhance
 RunCloud
 Standalone Linux
Perguntas frequentes
Respondemos às dúvidas mais comuns sobre cPGuard / OpsShield.
Posso usar a mesma licença em vários servidores?
Não, cada servidor precisa ter a sua própria licença.
O servidor precisa de um IP público?
Não, mas precisa ter conexão com a internet.
Com quais painéis de controle de hosting ele é compatível?
DirectAdmin, cPanel, Plesk, Webuzo, Webmin, CWP, CyberPanel, Enhance, Interworx e Runcloud.
Ele pode rodar sem um painel de controle?
Sim, também há suporte a implantações sem painel de controle.
O que conta como um “usuário”?
Em plataformas de hosting como DirectAdmin ou cPanel, um usuário é uma conta de hosting; não há limite no número de domínios ou sites. Em instalações sem painel de controle, um usuário é um usuário Unix ou usuário do sistema (UID > 1000).
Ele oferece proteção para WordPress?
Sim, inclusive valida o hash dos arquivos do núcleo do WordPress e, se algum for modificado, o restaura para a versão original.
Quais regras do ModSecurity ele usa?
Usa regras do Malware.Expert além das regras próprias do cPGuard.
Ele protege IPv4 e IPv6?
Sim, a proteção é dual stack.
Se eu tiver vários servidores, todos são gerenciados pelo mesmo painel de controle?
Sim, ele oferece gerenciamento centralizado.
Vocês podem ajudar na instalação e configuração inicial?
Sim, basta abrir um ticket de suporte solicitando assistência.
Inclui antispam?
Sim, inclui antispam de entrada e de saída.
Ele pode procurar malware em bancos de dados?
Sim, ele analisa arquivos e bancos de dados.
Qual é o impacto nos recursos do servidor (CPU/RAM)?
O cPGuard tem um consumo de recursos muito baixo em comparação com soluções semelhantes.
Em relação ao seu principal concorrente (Imunify360), o cPGuard usa até 80% menos recursos.
Quanto tempo leva a ativação do serviço?
Se o pagamento for via Getnet, Transbank ou PayPal, ele é validado automaticamente e o serviço é ativado em cerca de 10 minutos.
Se o pagamento for via transferência bancária, ele precisa ser validado manualmente em horário comercial; após a validação, o serviço é ativado.
Quais formas de pagamento vocês aceitam?
Residentes no Chile: transferência bancária com Banco Santander e Banco Itaú (em até 24 horas úteis) e cartões de débito ou crédito via Getnet, Transbank Webpay e PayPal (imediato). Pagamentos internacionais: PayPal e Getnet (imediato); o valor em pesos chilenos é convertido automaticamente para dólares americanos na taxa de câmbio vigente no momento do pagamento.
Vocês emitem recibo ou nota fiscal?
Emitimos recibo ou nota fiscal, conforme o que você selecionou no cadastro, para todos os serviços.